
Ciberataques contra plantas de tratamiento de agua. Cuando la geopolítica se cuela en nuestras tuberías
Table of Contents
Los ciberataques contra plantas de tratamiento de agua se han convertido en una amenaza de primer nivel en un contexto geopolítico tan delicado como el actual
A principios de abril de 2026, después de que se iniciase la guerra de Irán, varias autoridades federales estadounidenses, incluidas la CISA, la NSA y el FBI, alertaron de que grupos de amenazas persistentes avanzadas (APT) vinculados a Irán estaban lanzando ciberataques contra plantas de tratamiento de agua y energéticas del país.
¿Cuál es el objetivo de los atacantes? Causar disrupciones en los controladores lógicos programables (PLC), una tecnología crítica que permite automatizar procesos industriales y controlar la maquinaria industrial en tiempo real en miles de fábricas e instalaciones que prestan servicios críticos como es el caso de las plantas de tratamiento de agua.
En pleno verano de 2026, se produjeron un centenar de intentos de ataque contra plantas de agua de múltiples estados de Estados Unidos con los PLC en el punto de mira. Ante la gravedad de los hechos, la CISA avisó de que era prioritario proteger la tecnología operativa de las plantas de tratamiento de agua potable y de gestión de aguas residuales para evitar incidentes que afectasen al suministro.
Esta noticia no es un caso aislado. En los últimos años se han producido múltiples ciberataques contra plantas de tratamiento de agua. La mayoría de ellos lanzados por grupos APT de países como Irán, Rusia o China.
De hecho, la agencia estadounidense de protección del medio ambiente (EPA) ya había alertado en 2024 de que diversos grupos APT estaban lanzado ciberataques contra plantas de tratamiento de agua de todos los tamaños, incluyendo sistemas de pequeñas dimensiones.
Además, la EPA apuntaba a que sus inspectores habían detectado que el 70% de los sistemas no cumplían las exigencias normativas y que presentaban debilidades alarmantes, como el uso de contraseñas por defecto en los sistemas de tratamiento de agua, una gestión de permisos de acceso deficiente o la falta de auditorías de seguridad.
A continuación, vamos a repasar las claves de los ciberataques contra plantas de tratamiento de agua, a explicar por qué son un riesgo para la seguridad y la salud públicas y a señalar qué servicios de ciberseguridad son claves a la hora de prevenirlos y de articular respuestas eficaces.
Los ciberataques contra plantas de tratamiento de agua, una acción de desestabilización
En los últimos años, Polonia detectó ciberataques contra plantas de tratamiento de agua potable y de aguas residuales. De hecho, las autoridades polacas llegaron a reconocer que atacantes vinculados a Rusia intentaron dejar inoperativo el sistema de suministro de agua de una de las principales ciudades del país. Los actores hostiles llegaron a colarse en el sistema, pero no pudieron causar un daño real.
Dinamarca también acusó a un grupo de amenazas vinculado al gobierno ruso, Z-Pentest, de lanzar un ataque contra una estación de tratamiento de agua. En este caso, los actores hostiles fueron capaces de alterar la presión de las bombas y romper varias tuberías. El gobierno danés apuntó a que este incidente es una evidencia clara de guerra híbrida.
Estos casos en Europa son solo una muestra de que grupos de amenazas financiados por estados están lanzando ciberataques contra plantas de tratamiento de agua como una forma de desestabilizar a estados rivales.
¿Por qué? El suministro de agua es esencial para el día a día y el funcionamiento de las ciudades. Dañar o manipular los sistemas de agua o menoscabar su operatividad, como ocurrió en un pueblo de Texas en 2024, puede causar graves perjuicios a miles de ciudadanos y negocios.
En un contexto geopolítico tan peligroso y volátil como el actual, nada hace prever que los ciberataques contra plantas de tratamiento de agua no vayan en aumento, por lo que es fundamental incrementar su postura de ciberseguridad.
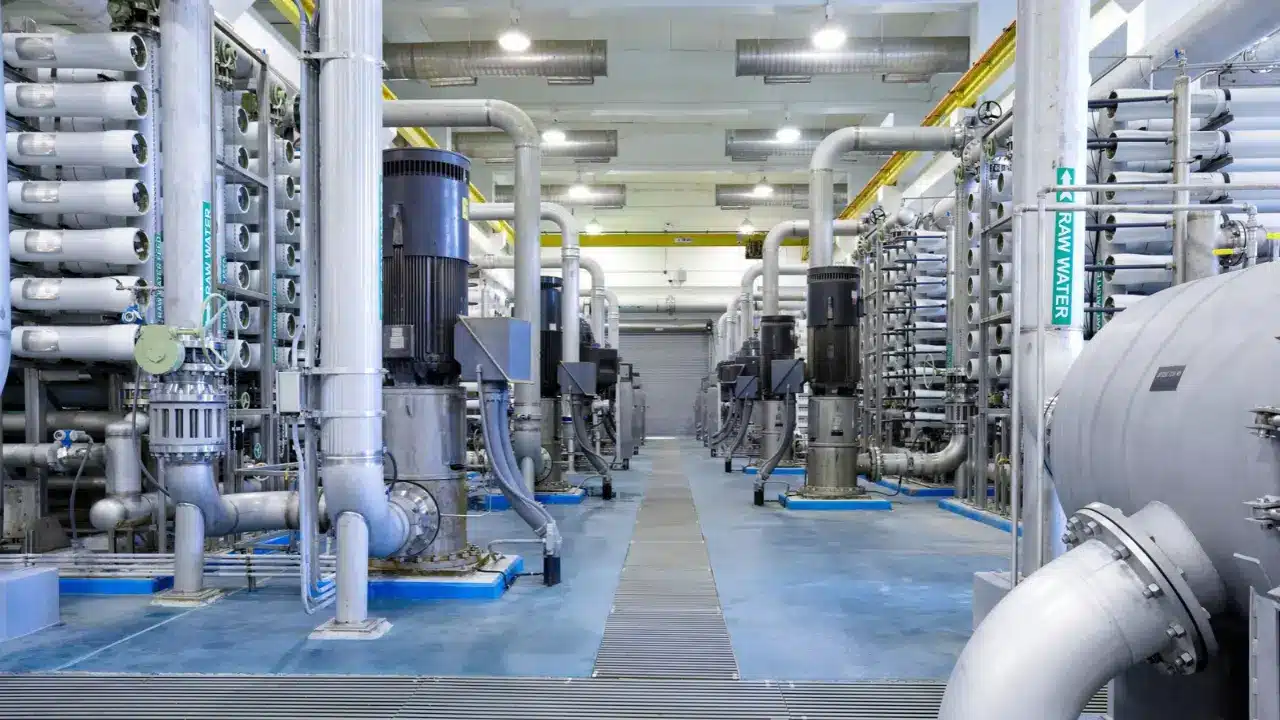
La seguridad de la tecnología operativa de los sistemas de tratamiento de agua es crítica
¿En dónde están poniendo el foco los actores maliciosos? En la tecnología operativa que permite automatizar y controlar los procesos que se llevan a cabo en estas instalaciones.
Por ejemplo, si retomamos el caso que mentamos al inicio de este artículo, los actores hostiles vinculados a Irán buscan explotar vulnerabilidades en PLC desarrollados por una compañía estadounidense.
En la misma línea, a principios de abril de 2026 se dio a conocer que una planta de agua en Minot, una pequeña ciudad de Dakota del Norte, había sufrido un ciberataque que había afectado a su sistema SCADA, un software esencial para el control y la automatización de procesos industriales que resulta esencial hoy en día en esta clase de instalaciones.
Habida cuenta de la relevancia crítica que juega la tecnología operativa en la gestión de infraestructuras críticas como los sistemas de tratamiento de agua, los actores hostiles la han situado en su diana. Y, por eso mismo, es imprescindible fortalecer su nivel de seguridad e incrementar su ciberresiliencia frente a los ataques.
La detección y mitigación de vulnerabilidades es esencial
La explotación de vulnerabilidades presentes en el software o el hardware es un elemento central en muchos ciberataques. Las instalaciones críticas no son una excepción.
Por ejemplo, un mes antes de que la CISA alertase sobre los ciberataques contra plantas de tratamiento de agua, se había incorporado a su catálogo de vulnerabilidades explotadas activamente una debilidad detectada ya en 2021 en los sistemas de control industrial de la misma compañía estadounidense que apuntamos antes.
Este caso evidencia que la gestión de vulnerabilidades es crítica a la hora de prevenir ciberataques contra plantas de tratamiento de agua.
Así, esta clase de servicio de ciberseguridad permite detectar las vulnerabilidades presentes en la infraestructura tecnológica y priorizar su remediación en función de:
- El impacto de su potencial explotación.
- El riesgo de que sean explotadas activamente en el corto plazo.
Ya existen malware específicos para realizar ciberataques contra plantas de tratamiento de agua
En 2026 también se dio a conocer la existencia de un malware diseñado específicamente para atacar tecnología operativa de los sistemas de tratamiento de agua.
Aunque este programa malicioso aún no está operativo, cuando sí lo esté podría servir para modificar la presión hidráulica de las plantas atacadas e incrementar los niveles de cloro del agua hasta que se conviertan en peligrosos para la salud de las personas.
El uso de malware para alterar el funcionamiento de los sistemas de agua constituye, por lo tanto, una peligrosa amenaza que puede afectar a la operatividad del suministro de agua corriente e, incluso, provocar que el agua deje de ser apta para el consumo humano.
Más allá de esta nueva amenaza, lo cierto es que el empleo de programas maliciosos para atacar a plantas de tratamiento agua no es una novedad.
Por ejemplo, en 2023, una compañía pública italiana encargada de proveer de agua potable a medio millón de personas sufrió disrupciones técnicas tras un ataque de ransomware.
Los atacantes también emplearon ransomware en otros incidentes relevantes de los últimos años como el sufrido por la planta de tratamiento de agua de Minot en Dakota del Norte, al que ya hemos hecho referencia y que llegó a afectar a su sistema SCADA, obligando a los profesionales de la instalación a realizar procesos de forma manual durante 16 horas.
Sistemas obsoletos, escasas medidas de seguridad y profesionales sin formación: Factores que facilitan los ciberataques contra plantas de tratamiento de agua
Solo en Estados Unidos existen 50.000 plantas de tratamiento de agua. Algunas de ellas dependen de pequeños ayuntamientos con unos recursos económicos, técnicos y humanos limitados. Algo similar ocurre en España o en cualquier otro estado.
Además, debemos tener en cuenta que los profesionales a cargo de estas infraestructuras críticas no tienen, de partida, conocimientos sobre ciberseguridad.
Para combatir este escenario, en los últimos años se han lanzado varios proyectos y programas que buscan formar a las personas que gestionan los sistemas de tratamiento de agua.
Por ejemplo, los responsables de un programa piloto de Microsoft, en el que participaron 200 pequeñas plantas de tratamiento de agua, concluyeron que es fundamental incrementar las capacidades de los profesionales que trabajan en ellas e incentivar su formación en materia de ciberseguridad.
A ello debemos sumar el hecho de que en algunas plantas de agua se usan software y hardware obsoleto o en los que no se han implementado las actualizaciones de seguridad lanzadas por los desarrolladores.
Así, a principios de 2026, unos atacantes lograron acceder al sistema informático de una planta de Florida gracias a que se seguía usando Windows 7, a pesar de que Microsoft llevara un año sin proveer actualizaciones de seguridad para este sistema operativo. Los atacantes fueron capaces de alterar los niveles de hidróxido de sodio en el agua, si bien, el incidente se detectó antes de que el agua contaminada llegase al sistema de suministro.
Las peligrosas consecuencias de los ciberataques contra plantas de tratamiento de agua
El caso de Florida evidencia que los ciberataques contra plantas de tratamiento de agua suponen una amenaza de primer nivel para las administraciones públicas y para las empresas públicas y privadas que gestionan este servicio esencial para el conjunto de la sociedad y el tejido productivo.
Al igual que sucede con otros ciberataques contra infraestructuras críticas como plantas energéticas, las consecuencias de los incidentes en plantas de agua pueden ser de enorme gravedad:
- Corte del suministro de agua porque el sistema queda inoperativo. Lo cual resulta especialmente grave si se alarga en el tiempo, sobre todo, para empresas en las que el suministro de agua es crítico.
- Alteración de los parámetros del agua potable, hasta el punto de que su consumo por parte de personas y animales no sea recomendable o, incluso, resulte peligroso a nivel sanitario.
Servicios de ciberseguridad para prevenir y responder a los ciberataques contra plantas de tratamiento de agua
¿De qué forma pueden las administraciones y empresas combatir los ciberataques contra plantas de tratamiento de agua? Resultan esenciales servicios de ciberseguridad como:
- Auditorías de seguridad continuas para detectar vulnerabilidades presentes en la tecnología operativa o en el resto de infraestructura tecnológica que permitan lanzar ataques exitosos.
- Gestión de vulnerabilidades para priorizar la mitigación de las debilidades detectadas en el software y el hardware empleado en los sistemas de agua y otras infraestructuras críticas.
- Servicios de pentesting para descubrir de qué forma los actores maliciosos podrían provocar incidentes de seguridad y saber cómo optimizar los mecanismos de seguridad para evitarlo.
- Servicios MDR. Esta clase de servicios permite detectar, contener y eliminar amenazas de forma proactiva. Se realiza una monitorización continua y se buscan amenazas trabajando con hipótesis de compromiso, de tal manera que se puede responder ante ellas con la máxima celeridad y minimizar el impacto de los incidentes en la tecnología operativa.
En definitiva, los ciberataques contra plantas de tratamiento de agua no son una amenaza hipotética. En los últimos dos años han proliferado esta clase de acciones, generalmente a cargo de grupos de amenazas persistentes avanzadas esponsorizados por estados como Rusia o Irán.
Tanto los sistemas de agua de grandes urbes, como las instalaciones de pequeñas ciudades o pueblos están en el punto de mira de los actores hostiles. Por eso, es imprescindible que las empresas públicas y privadas que gestionan este servicio sean capaces de:
- Mejorar la resiliencia de los sistemas de tratamiento de agua.
- Gestionar las vulnerabilidades de la tecnología operativa de forma eficaz.
- Formar a los profesionales que trabajan en estas instalaciones en materia de ciberseguridad.
- Monitorizar continuamente las amenazas, implementar un enfoque proactivo y responder ante cualquier ataque en cuestión de minutos para evitar que los actores hostiles puedan interrumpir el servicio, dañar la infraestructura o, incluso, alterar el estado del agua, amenazando la salud de miles de personas.